Keines der drei größten Datenlecks bei KI-Companion-Diensten ging auf einen raffinierten Angriff zurück. Jedes Mal waren die Daten für jeden erreichbar, der wusste, wo er suchen muss, oder sie wurden von einer Seite mit kaum vorhandener Sicherheit abgegriffen. Genau dieses Muster ist es wert, verstanden zu werden.
Drei Lecks, drei Arten von Schaden
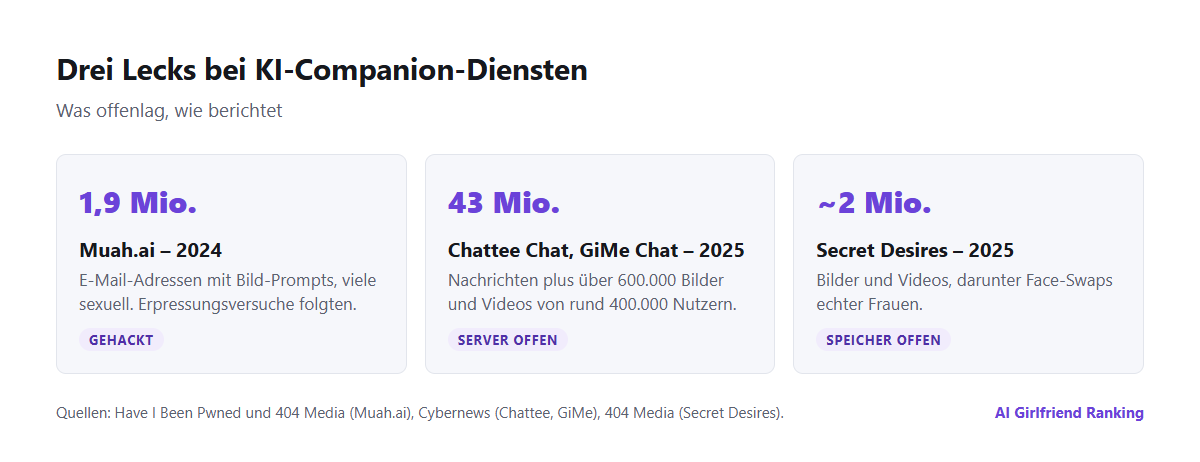
Was in den einzelnen Fällen offenlag, wie berichtet.
Muah.ai, 2024. Ein Hacker zog Daten von der „AI Girlfriend“-Seite ab und gab sie an Journalisten weiter. Sie enthielten rund 1,9 Millionen E-Mail-Adressen samt den Prompts, die Nutzer für die Bildgenerierung geschrieben hatten – viele sexuell, manche beschrieben Kindesmissbrauch. Viele Adressen ließen sich echten Identitäten zuordnen. Der Sicherheitsforscher Troy Hunt nahm das Leck als sensibles Datenleck in Have I Been Pwned auf; danach kam es zu Erpressungsversuchen gegen Menschen in den Daten.
Chattee Chat und GiMe Chat, 2025. Forscher von Cybernews entdeckten einen Server des Hongkonger Entwicklers dieser beiden Apps, der ohne Passwort offen im Netz stand. Er enthielt mehr als 43 Millionen Nachrichten und über 600.000 Bilder und Videos von rund 400.000 Nutzern, überwiegend aus den USA. Namen oder E-Mail-Adressen gab es nicht, wohl aber IP-Adressen, Gerätekennungen und Kaufprotokolle, aus denen hervorging, dass manche Nutzer Tausende Dollar ausgegeben hatten. Der Server wurde erst geschlossen, nachdem er in öffentlichen Suchmaschinen für ungeschützte Geräte aufgetaucht war.
Secret Desires, 2025. Journalisten von 404 Media fanden den Cloud-Speicher der Plattform öffentlich zugänglich. Er enthielt fast zwei Millionen Bilder und Videos, darunter ein großer Bestand aus einer Face-Swap-Funktion, die Fotos echter Frauen – aus sozialen Netzwerken, Abschlussfeiern, sogar aus einem Jahrbuch – in explizite Inhalte einsetzte. Der Speicher wurde etwa eine Stunde nach der Kontaktaufnahme mit dem Unternehmen gesperrt. Secret Desires gehört zu den Apps, die wir getestet haben; das Leck betrifft alle, die die Bildfunktionen genutzt haben.
Warum Companion-Apps ein attraktives Ziel sind
- Die Inhalte sind einzigartig kompromittierend. Sexuelle Chats, Fantasien und generierte Bilder sind ideales Material für Erpressung.
- Viele Betreiber sind klein. Schnell wachsende Apps winziger Teams, teils auf zusammengeklebten Open-Source-Bausteinen, lassen oft die Sicherheitsgrundlagen aus.
- Alles wird gespeichert. Der Dienst braucht deinen Verlauf, um sich an dich zu erinnern, also sammeln sich über Jahre Textmengen an – siehe was deine KI-Freundin-App über dich weiß.
- Bilder liegen in Cloud-Speichern. Falsch konfigurierte Speicher gehören im gesamten Internet zu den häufigsten Ursachen für Lecks. Wie Companion-Bilder gespeichert werden, steht in wo deine Bilder tatsächlich liegen.
Wenn du glaubst, betroffen zu sein
| Schritt | Was zu tun ist |
|---|---|
| 1. Prüfen | Suche deine E-Mail-Adresse auf haveibeenpwned.com; bei sensiblen Lecks musst du die Adresse bestätigen |
| 2. Absichern | Ändere das Passwort beim Dienst und überall, wo du es wiederverwendet hast; aktiviere die Zwei-Faktor-Authentifizierung |
| 3. Trennen | Verlege das Konto auf eine E-Mail-Adresse, die nichts mit deinem Namen oder Arbeitgeber zu tun hat |
| 4. Mit Kontakt rechnen | Achte auf Erpressungs- und Phishing-Mails, die sich auf das Leck beziehen – sie sind danach häufig |
| 5. Nicht zahlen | Bewahre die Nachrichten auf, erstatte Anzeige bei der Polizei (Onlinewache deines Bundeslands unter portal.onlinewache.polizei.de) und melde es dem Anbieter; Zahlung beendet die Forderungen selten |
| 6. Bilder | Sind intime Bilder betroffen, kann StopNCII.org helfen, sie auf teilnehmenden Plattformen zu blockieren |
| 7. Nachfragen | Verlange Auskunft, welche Daten der Anbieter gespeichert hat, und die Löschung – siehe so forderst du deine Daten an |
haveibeenpwned.com – kostenlos nutzbar; bei sensiblen Lecks musst du deine Adresse bestätigen.
Den Schaden vor einem Leck begrenzen
- Nutze eine eigene E-Mail-Adresse ohne deinen Namen. Das ist der wirksamste Einzelschritt, weil er die Verbindung zwischen den Daten und dir kappt.
- Lade nie dein Gesicht oder erkennbare Details in generierte Bilder oder Uploads.
- Lass Namen echter Personen aus den Chats, besonders Partner, Kollegen und alle, die in expliziten Szenen vorkommen.
- Lösche, was du nicht mehr brauchst. Manche Apps erlauben das Löschen einzelner Chats oder Bilder; alte Daten können nicht mehr abfließen, wenn es sie nicht mehr gibt. Ein KI-Companion-Konto löschen erklärt, was wirklich entfernt wird.
- Bevorzuge Apps, die zu Sicherheitsfragen Auskunft geben. In Mozillas Untersuchung von 2024 machten 73 % der Hersteller von Romantik-Chatbots keine Angaben dazu, wie sie mit Sicherheitslücken umgehen. Ein Unternehmen, das einen Sicherheitskontakt veröffentlicht, rechnet zumindest damit, dass man ihm Probleme meldet.
Was das Gesetz von Unternehmen verlangt
In Deutschland und der EU muss ein Unternehmen nach der DSGVO eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst binnen 72 Stunden der Datenschutzaufsicht melden (Art. 33) und die Betroffenen benachrichtigen, wenn für sie ein hohes Risiko besteht (Art. 34). Bei einem Verstoß kannst du dich bei der Datenschutzaufsicht deines Bundeslands beschweren; die Übersicht führt der Bundesbeauftragte für den Datenschutz (BfDI) auf bfdi.bund.de. Zum Vergleich: Auch die meisten US-Bundesstaaten haben Meldegesetze für Datenpannen. In der Praxis ignorieren kleine Betreiber im Ausland diese Pflichten oft, weshalb es wichtiger ist, selbst bei Have I Been Pwned nachzusehen, als auf eine E-Mail zu warten.
Die unbequeme Bilanz aus 2024 und 2025: Intime Daten in Companion-Apps sind nur so sicher wie der unvorsichtigste Entwickler im Unternehmen. Prüfen kannst du das nicht – aber du kannst dafür sorgen, dass ein Leck nicht zu deinem Namen zurückführt.